👥 Jak fungují uživatelská oprávnění
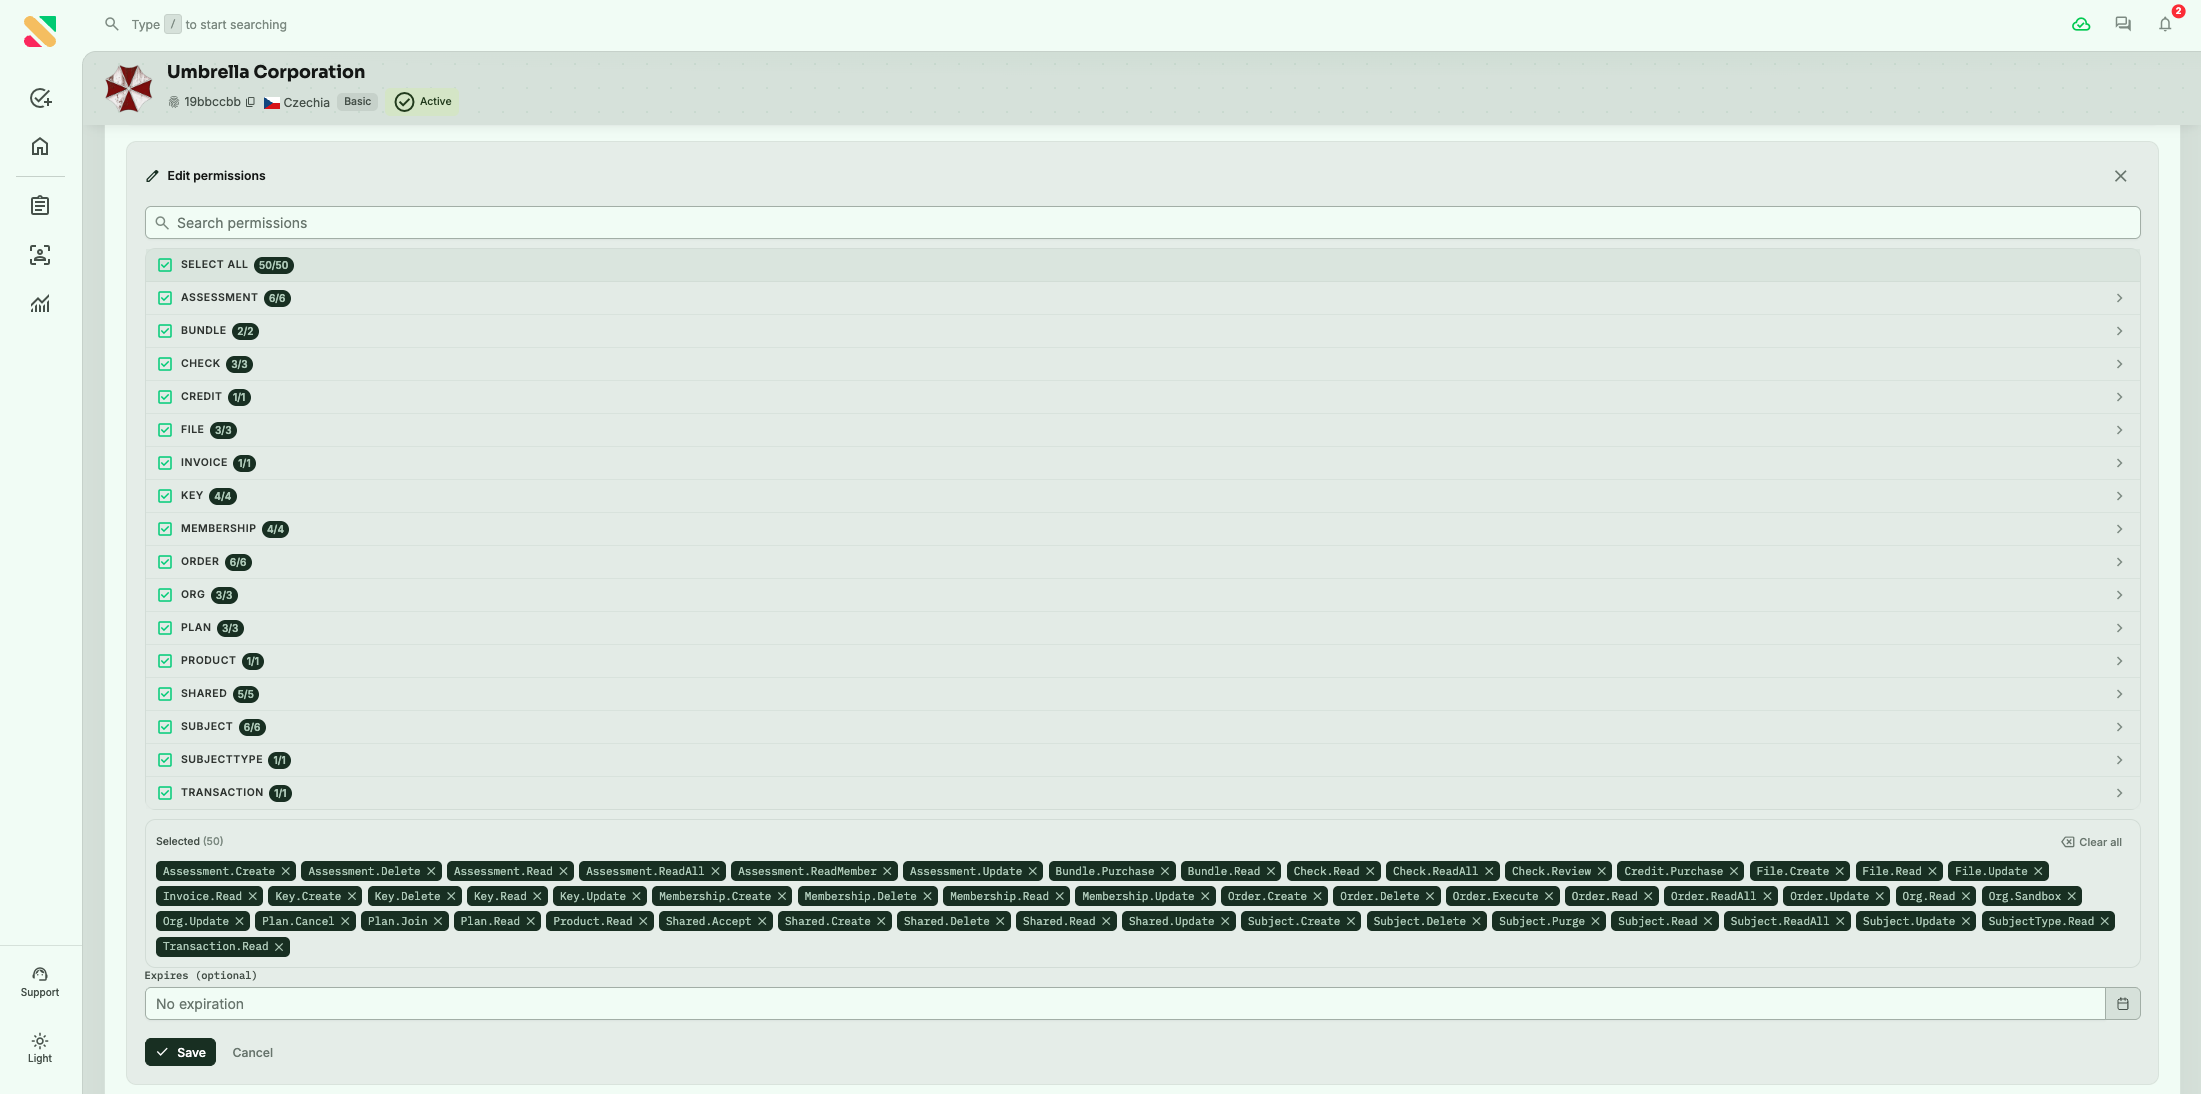
Přístup ve Scautu se skládá z 50 samostatných oprávnění seskupených do přehledných oblastí. Každému členovi dáte přesně ten přístup, který potřebuje. Kolega z financí tak může vidět objednávky, aniž by viděl výsledky screeningů, a vedoucí náboru může vidět výsledky všech bez přístupu k fakturaci.
Jak oprávnění fungují
Každé oprávnění kombinuje oblast Scautu s akcí. Například Order · Create umožňuje zadat objednávku screeningu a Invoice · Read umožňuje zobrazit vaše faktury.
Většina akcí znamená přesně to, co říká: Create (vytvořit), Read (zobrazit), Update (upravit) a Delete (smazat). Několik akcí je specifických pro danou oblast:
- Execute: odeslat objednávku ke zpracování.
- Review: označit kontrolu jako dokončenou nebo spornou, volitelně s písemným vysvětlením.
- Purchase: koupit balíčky kreditů nebo kredity.
- Join a Cancel: přihlásit organizaci k tarifu nebo ho zrušit.
- Purge: trvale vymazat subjekty.
- Accept: přijmout data sdílená jinou organizací.
- Sandbox: přepínat mezi testovacím (sandbox) a produkčním režimem.
Read a ReadAll: klíčový rozdíl
Screeningy, kontroly, objednávky a subjekty mají vždy dvě oprávnění pro zobrazení:
- Read umožňuje členovi zobrazit záznamy. Pokud má vaše organizace zapnutou viditelnost podle rolí, vidí jen záznamy, které sám vytvořil.
- ReadAll umožňuje zobrazit všechny záznamy v organizaci bez ohledu na to, kdo je vytvořil.
Screeningy mají navíc oprávnění ReadMember, užší zobrazení, které ukazuje jen výsledky viditelné na úrovni člena.
Pokud někdo nevidí práci kolegy, zkontrolujte, zda má oprávnění ReadAll.
Oblasti oprávnění
Screeningová práce
- Assessment: výsledky screeningů. Create, Delete, Read, ReadAll, ReadMember a Update, které zahrnuje i schválení výsledku.
- Check: jednotlivé kontroly v rámci screeningu. Read, ReadAll a Review.
- Order: objednávky screeningů. Create, Delete, Execute, Read, ReadAll a Update.
- Subject: osoby, u kterých provádíte screening. Create, Delete, Purge, Read, ReadAll a Update.
- File: soubory vaší organizace. Create (nahrání), Read a Update.
- Product: zobrazení produktů dostupných vaší organizaci.
- SubjectType: zobrazení typů subjektů.
Fakturace
- Bundle: zobrazení a nákup balíčků kreditů.
- Credit: nákup kreditů na fakturu.
- Invoice: zobrazení vašich faktur.
- Plan: zobrazení tarifů, přihlášení k tarifu nebo jeho zrušení.
- Transaction: zobrazení vašich kreditních transakcí.
Organizace a tým
- Org: zobrazení a úprava údajů a nastavení organizace a přepínání mezi testovacím a produkčním režimem.
- Membership: pozvání členů, jejich zobrazení, změna jejich oprávnění a jejich odebrání.
- Key: vytváření, zobrazení, úprava a mazání API klíčů.
Sdílení
- Shared: sdílení subjektů nebo dotazníků s jinou organizací, zobrazení, úprava a mazání sdílení a přijímání dat kritické infrastruktury, která s vámi někdo sdílí.
Obvyklé sady oprávnění
Následující kombinace pokrývají většinu týmů. Použijte je jako výchozí bod a upravte podle svých potřeb.
- Plný přístup: všech 50 oprávnění pro screeningy, fakturaci, tým, nastavení organizace a sdílení. Vhodné pro vlastníky a administrátory.
- Screeningová práce všech: zobrazuje všechny objednávky, výsledky, kontroly a subjekty v organizaci, provádí revizi kontrol, upravuje výsledky, zadává, odesílá a upravuje objednávky, vytváří subjekty a spravuje soubory. Bez fakturace a nastavení týmu.
- Vlastní screeningová práce do hloubky: zobrazuje a upravuje výsledky, provádí revizi kontrol, zadává, odesílá a upravuje objednávky, vytváří subjekty, spravuje soubory a zobrazuje produkty. Při zapnuté viditelnosti podle rolí vidí jen záznamy, které sám vytvořil.
- Podrobný náhled bez možnosti změn: zobrazuje výsledky a kontroly, zadává a odesílá objednávky a zobrazuje soubory, produkty a subjekty.
- Běžné objednávání: zadává a odesílá objednávky a zobrazuje objednávky, subjekty, soubory a výsledky na úrovni člena.
- Pouze fakturace: kupuje balíčky kreditů a kredity, přihlašuje organizaci k tarifům nebo je ruší a zobrazuje tarify, faktury, transakce a objednávky. Bez přístupu k subjektům a výsledkům.
- Sdílení: zobrazuje data sdílená s vaší organizací, nebo v širší variantě vytváří, přijímá, upravuje a maže sdílení.
- Developer: přepíná mezi testovacím a produkčním režimem.
Nastavení oprávnění člena
- Přejděte do [Nastavení → Členové] a otevřete člena, nebo pozvěte nového.
- Zaškrtněte oprávnění, která potřebuje. Vyhledávání vám pomůže oprávnění rychle najít, zaškrtnutím nadpisu oblasti vyberete vše v dané oblasti a volbou Select all udělíte plný přístup.
- Váš výběr se zobrazí pod seznamem. Jednotlivé oprávnění odeberete křížkem ×, volbou Clear all začnete znovu.
- Volitelně nastavte datum vypršení. Hodí se pro externisty nebo auditory, kteří potřebují přístup jen na omezenou dobu.
- Uložte změny.
Měnit oprávnění ostatních mohou jen členové s oprávněními Membership.
API klíče a oprávnění
API klíč nese jen ta oprávnění, která dostal při vytvoření, a nikdy víc, než má osoba, která ho vytvořila. Oprávnění, která patří přihlášené osobě, například správa členů týmu nebo nákupy, klíči přidělit nelze.
Často kladené otázky
Proč člen nevidí objednávky nebo výsledky kolegy?
Pravděpodobně má oprávnění Read, ale ne ReadAll. Při zapnuté viditelnosti podle rolí zobrazuje Read jen záznamy, které člen sám vytvořil. Přidejte mu ReadAll v příslušné oblasti a uvidí vše.
Mohu někomu dát dočasný přístup?
Ano. Při výběru oprávnění nastavte datum vypršení a k tomuto datu jeho přístup skončí.
Mohu si omylem odebrat vlastní administrátorský přístup?
Ne. Vlastníci a manažeři si nemohou odebrat vlastní administrátorskou roli.
Proč člen nevidí Přehledy, nebo vidí jen jejich část?
Přehledy se řídí stejnými oprávněními jako zbytek platformy. Zkontrolujte, jaká oprávnění Read a ReadAll má člen v příslušných oblastech.
Kdo může měnit oprávnění?
Každý člen s oprávněními Membership, která zahrnují zobrazení členů, jejich pozvání, změnu jejich oprávnění a jejich odebrání.
Dostane API klíč stejná oprávnění jako osoba, která ho vytvořila?
Ne automaticky. Klíč nese jen ta oprávnění, která dostal, a nikdy víc, než má jeho tvůrce.